


Attacco hacker TeamSystem: cosa è successo, quali dati sono stati rubati e i rischi per le imprese
L’attacco hacker TeamSystem non ha avuto impatto diretto sui singoli cittadini, ma ha effetti sulle imprese clienti dell’azienda. A chiarirlo è l’Agenzia per la cybersicurezza nazionale, che in una nota diffusa all’Adnkronos ha spiegato la portata reale dell’incidente informatico ai danni del leader italiano del software per professionisti e aziende. I dati esfiltrati, sottolineano i tecnici dell’Agenzia, sono limitati a tre categorie: dati anagrafici, dati di contatto e coordinate bancarie come l’Iban. Un perimetro circoscritto, ma che apre la porta a possibili campagne di phishing e frodi finanziarie, come l’Iban swapping.
Un attacco che gli esperti definiscono particolarmente grave proprio per il ruolo centrale di TeamSystem nel sistema economico italiano. L’azienda di Pesaro gestisce infatti i software di contabilità, paghe, fatturazione elettronica e adempimenti fiscali di oltre due milioni di clienti tra imprese, commercialisti, consulenti del lavoro e studi professionali. Colpirla significa colpire indirettamente l’intera filiera amministrativa del Paese.
Cosa è successo con l’incidente informatico a TeamSystem
Secondo quanto ricostruito, l’incidente informatico ai danni di TeamSystem si è verificato nelle scorse settimane e ha portato all’esfiltrazione di una porzione di dati dalle piattaforme aziendali. Non si è trattato di un blocco dei sistemi o di un ransomware che ha cifrato i gestionali, ma di un furto di dati, un data breach mirato.
TeamSystem ha immediatamente attivato le procedure di sicurezza, isolato i sistemi coinvolti e avviato le notifiche previste dal GDPR. L’Agenzia per la cybersicurezza nazionale è stata coinvolta fin dalle prime ore e ha collaborato all’analisi dell’impatto.
Il punto fondamentale chiarito dall’Agenzia è che i dati rubati non riguardano i contenuti delle fatture, le buste paga o i bilanci delle aziende, ma solo alcune informazioni anagrafiche presenti nelle anagrafiche di fatturazione. Questo limita molto il rischio per la privacy dei singoli dipendenti o cittadini, ma mantiene alto il rischio per le aziende come soggetti economici.
Quali dati sono stati rubati nell’attacco hacker TeamSystem
L’Agenzia per la cybersicurezza nazionale è stata molto precisa nel definire il perimetro dei dati esfiltrati. Le categorie sono tre e vanno lette con attenzione.
Primo, i dati anagrafici. Si tratta di ragione sociale, partita Iva, codice fiscale dell’azienda, sede legale. Informazioni che di per sé sono in gran parte pubbliche, reperibili in Camera di Commercio, ma che unite alle altre diventano utili per costruire una truffa credibile.
Secondo, i dati di contatto. Indirizzi email aziendali, numeri di telefono, nominativi dei referenti amministrativi. Sono i dati che gli hacker usano per inviare email di phishing mirato, il cosiddetto spear phishing, scrivendo a nome di un fornitore o di un cliente.
Terzo, le coordinate bancarie e l’Iban. Questo è il dato più sensibile tra quelli rubati. L’Iban da solo non permette di prelevare denaro, ma permette di mettere in atto la truffa più temuta in questo momento, l’Iban swapping.
Non risultano al momento esfiltrati password, credenziali di accesso ai gestionali, documenti di identità, dati sanitari o dati relativi alle buste paga dei dipendenti. Un aspetto che l’Agenzia ha voluto sottolineare per evitare allarmismi inutili tra i lavoratori.
I rischi reali per le imprese, phishing e Iban swapping
I possibili rischi legati all’attacco hacker TeamSystem sono limitati a campagne di phishing principalmente allo scopo di compiere frodi finanziarie. L’espressione usata dai tecnici dell’Agenzia è chiara e va spiegata.
Il phishing è l’invio di email, sms o messaggi che sembrano provenire da un mittente affidabile, come il proprio commercialista, un fornitore o la stessa TeamSystem, con l’obiettivo di farsi cliccare un link o di farsi fornire informazioni. Nel caso dell’Iban swapping, la truffa funziona così: l’azienda riceve una email che sembra provenire da un fornitore storico che comunica di aver cambiato coordinate bancarie e chiede di aggiornare l’anagrafica di fatturazione aziendale con un nuovo Iban. L’email è scritta bene, con logo, firma, riferimenti a fatture reali, perché gli hacker hanno i dati di contatto e anagrafici veri.
Se l’addetto amministrativo modifica l’Iban senza verificare, il prossimo bonifico al fornitore finisce sul conto degli hacker.
Per proteggersi, l’Agenzia indica due regole semplici ma fondamentali. Verificare scrupolosamente l’identità di chi ci chiede di modificare un Iban nell’anagrafica di fatturazione aziendale, ad esempio richiamando il fornitore su un numero noto e non su quello indicato nella email sospetta. E non cliccare mai su link che richiedono di fornire informazioni personali e bancarie, soprattutto se arrivano con toni urgenti del tipo aggiorna subito o account bloccato.
Perché l’attacco a TeamSystem è considerato particolarmente grave
L’attacco hacker a TeamSystem appare particolarmente grave. A sottolinearlo all‘Adnkronos è Ranieri Razzante, docente universitario ed esperto di cybercrime, che evidenzia come spesso gli hacker riescano a colpire grazie a comportamenti imprudenti delle vittime o alla scarsa attenzione alle misure di protezione dei dati.
L’attacco a TeamSystem è grave, essendo l’azienda italiana leader nel settore informatico tra l’altro per il supporto ai professionisti in paghe, contributi e adempimenti fiscali. Un’azienda che è strutturata dal punto di vista della cybersicurezza. E’ veramente inspiegabile, ha detto Razzante.
La gravità non sta tanto nella quantità di dati rubati, che come detto è limitata, ma nel valore simbolico e sistemico dell’obiettivo. TeamSystem è considerata un’infrastruttura quasi critica per il funzionamento amministrativo del Paese. Ogni giorno, attraverso i suoi software, passano milioni di fatture elettroniche, cedolini paga, F24, dichiarazioni fiscali. Se un attaccante riesce a entrare in un’azienda così strutturata dal punto di vista della cybersicurezza, significa che il livello degli attacchi è molto alto e che nessun settore è al sicuro.
Razzante ricorda anche un altro aspetto, spesso gli hacker riescono a colpire grazie a comportamenti imprudenti delle vittime o alla scarsa attenzione alle misure di protezione. Anche nelle aziende più protette, basta una credenziale rubata, un accesso di un fornitore esterno non ben protetto o un’email di phishing aperta da un dipendente per aprire la porta all’intrusione.
Cosa devono fare ora le aziende clienti di TeamSystem
Per le imprese clienti di TeamSystem non è necessario cambiare password dei gestionali o bloccare i sistemi, ma è necessario alzare il livello di attenzione nelle prossime settimane. L’Agenzia per la cybersicurezza nazionale consiglia alle aziende di informare immediatamente i propri uffici amministrativi e contabili dell’accaduto.
La prima azione è definire una procedura interna per qualsiasi richiesta di modifica di Iban. Nessuna modifica deve essere fatta sulla base di una sola email. Serve sempre un doppio controllo, una telefonata a un numero già in rubrica, non a quello indicato nel messaggio. Molte aziende stanno già inviando comunicazioni ai propri fornitori per concordare una parola d’ordine o un canale secondario di verifica.
La seconda azione è formare il personale a riconoscere il phishing. Le email di truffa post TeamSystem saranno molto credibili, perché conterranno ragione sociale corretta, partita Iva corretta, magari anche l’Iban vecchio. Bisogna insegnare a guardare l’indirizzo email del mittente, non solo il nome visualizzato, a passare con il mouse sopra i link senza cliccare, a diffidare di allegati zip o html.
La terza azione è monitorare i propri conti e le proprie fatture. Se arriva una richiesta di pagamento con un Iban diverso dal solito, anche di pochi caratteri, fermarsi e verificare.
Il ruolo dell’Agenzia per la cybersicurezza nazionale
L’intervento dell’Agenzia per la cybersicurezza nazionale è stato fondamentale per dare una lettura corretta e non allarmistica dell’incidente. In un momento in cui si diffondono notizie contrastanti, avere una fonte istituzionale che definisce con precisione quali dati sono stati rubati e quali no aiuta a evitare il panico.
L’Agenzia ha anche ribadito che l’impatto sui singoli cittadini è da considerarsi nullo dal punto di vista della privacy diretta, mentre l’impatto sulle imprese è di tipo indiretto, legato al rischio frode. Una distinzione importante, che sposta l’attenzione dalla paura per i propri dati personali alla necessità di proteggere i processi aziendali.
Questo tipo di comunicazione è ormai parte integrante della gestione di un incidente informatico di grandi dimensioni. Non basta più chiudere la falla tecnica, serve anche gestire la comunicazione per impedire che gli hacker sfruttino la paura per lanciare una seconda ondata di truffe.
TeamSystem e la sicurezza, cosa cambia dopo l’attacco
TeamSystem è un’azienda certificata, con investimenti importanti in cybersicurezza, team dedicati e procedure conformi alle normative internazionali. Proprio per questo l’episodio ha colpito. Se è stata colpita un’azienda così strutturata, cosa può succedere a una PMI con meno risorse?
La risposta degli esperti è che la sicurezza non è mai un prodotto finito, ma un processo continuo. Dopo un attacco, anche le aziende più mature devono rivedere gli accessi dei fornitori, l’autenticazione a più fattori, il monitoraggio degli accessi anomali e la formazione del personale.
Per i clienti, l’incidente può diventare un’occasione per fare un audit interno. Molte imprese usano software gestionali potenti, ma poi lasciano le stesse password per anni, non attivano la verifica in due passaggi o condividono le credenziali via email. L’attacco hacker TeamSystem ricorda che la catena della sicurezza è forte quanto il suo anello più debole, che spesso è proprio l’uso quotidiano.
Come riconoscere una truffa Iban dopo il data breach
Per chi lavora in amministrazione, ecco alcuni segnali pratici a cui prestare attenzione nelle prossime settimane. Un messaggio che segnala un cambio Iban improvviso con toni urgenti, magari a ridosso di una scadenza di pagamento, è il primo campanello d’allarme. Un’email che arriva da un dominio simile ma non identico a quello del fornitore, ad esempio fornitore-service.com invece di fornitore.com, è un altro segnale.
Un link che porta a una pagina che chiede di inserire le credenziali di accesso al gestionale o all’home banking per confermare il nuovo Iban è sempre una truffa. Nessun fornitore serio chiede mai di inserire credenziali bancarie via link.
La regola d’oro resta una, ogni modifica anagrafica che riguarda denaro va verificata con una telefonata a un numero conosciuto, non con una risposta alla stessa email. E va documentata internamente con una doppia firma.
Conclusioni sull’incidente informatico TeamSystem
L’incidente informatico ai danni di TeamSystem è un caso da manuale di come un data breach anche limitato possa avere conseguenze economiche rilevanti se sfruttato con intelligenza criminale. I dati rubati, anagrafici, contatti e Iban, non permettono di svuotare un conto da soli, ma permettono di costruire truffe credibili.
L’Agenzia per la cybersicurezza nazionale ha fatto chiarezza, limitando l’allarmismo per i cittadini e concentrando l’attenzione sul rischio frode per le imprese. L’analisi di Ranieri Razzante ricorda invece quanto l’attacco sia grave proprio per chi è stato colpito, un leader italiano della tecnologia per paghe, contributi e adempimenti fiscali, un’azienda strutturata dal punto di vista della cybersicurezza.
Per le aziende, la lezione è chiara, non cliccare su link sospetti, non fornire mai informazioni personali o bancarie via email e verificare sempre l’identità di chi chiede di modificare un Iban. Sono piccole attenzioni che, in questo momento, valgono più di qualsiasi antivirus.
TeamSystem è uno dei più grandi gruppi software italiani ed è praticamente lo standard di fatto in alcuni settori.
Ecco perché è importante:
1. Cosa fa:
Non fa un solo programma, fa l’ecosistema con cui gira mezza Italia:
gestionali e contabilità per aziende
software per commercialisti, consulenti del lavoro, avvocati
fatturazione elettronica e fatture
paghe e HR
CRM, e-commerce, magazzino
software per le scuole e studi professionali
Se hai una Partita IVA in Italia, quasi sicuramente il tuo commercialista usa TeamSystem.
2. Quanto è grande:
Nata a Pesaro nel 1979
Oltre 2.000 dipendenti
Oltre 2 milioni di clienti tra aziende e professionisti
Fatturato oltre 800 milioni di euro, controllata dal fondo Hellman & Friedman
Ha comprato negli anni tante altre software house storiche italiane come Fatture in Cloud, Tustime, Alias, Multidata
3. Perché se ne parla ora:
Negli ultimi 3 anni è diventata ancora più centrale per 3 motivi:
Fattura elettronica obbligatoria – tutti sono passati tramite i suoi software
Digitalizzazione delle PMI spinta dal PNRR
Ha integrato intelligenza artificiale nei suoi gestionali per bilanci, buste paga e previsioni di cassa.
In pratica: Microsoft e Google sono importanti a livello globale, ma se devi far funzionare un’azienda italiana dal punto di vista fiscale, burocratico e del lavoro, TeamSystem è più importante di loro.
TeamSystem sotto attacco hacker, rischi per dati anagrafici, contatti e coordinate bancarie
Attacco hacker TeamSystem: cosa è successo, quali dati sono stati rubati e i rischi per le imprese L’attacco hacker TeamSystem non ha avuto impatto diretto sui singoli cittadini, ma ha effetti sulle imprese clienti dell’azienda. A chiarirlo è l’Agenzia per…
Spionaggio, accusato Zewei Xu hacker cinese
Estradizione di Zewei Xu: hacker cinese accusato di spionaggio L’ingegnere cinese 33enne Zewei Xu è stato estradato negli Stati Uniti dopo essere stato arrestato il 3 luglio dello scorso anno a Malpensa. Secondo l’FBI, Xu avrebbe fatto parte di un…
Hacker russi violano i router domestici
Hacker: attacchi ai router domestici, migliaia di dispositivi compromessi nel mondo Gli Hacker tornano a far parlare di sé con una nuova ondata di attacchi informatici che sta colpendo dispositivi di uso quotidiano: i router domestici. Secondo…
Camminate di fine estate al Sacro Monte di Varese: visite guidate al Viale delle Cappelle…
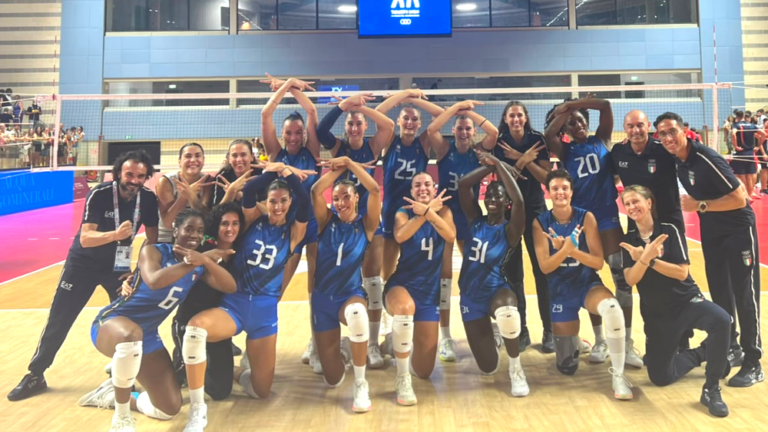
Nell’ultima partita della fase a gironi, l’uragano azzurro ha battuto la Serbia con il risultato di 3-0 (25-18, 25-21, 25-17).

Reti gas a Sesto Calende: la scelta dell’alienazione e le sue implicazioni Il Comune…


